
Системный вредонос
Эксперты ИБ-компании Bitdefender обнаружили сверхмасштабную кампанию по распространению смартфонов со встроенным вредоносным ПО. Такие программы встраиваются в прошивки мобильников прямо на этапе производства, и удалить их невозможно – они являются частью прошивки и мимикрируют под системное ПО.
Проблема касается пока исключительно смартфонов китайских брендов, но при этом не самых распространенных. Тем не менее, во многих странах, в том числе в России, о них слышали, а у одного из них даже есть официальный российский интернет-магазин.

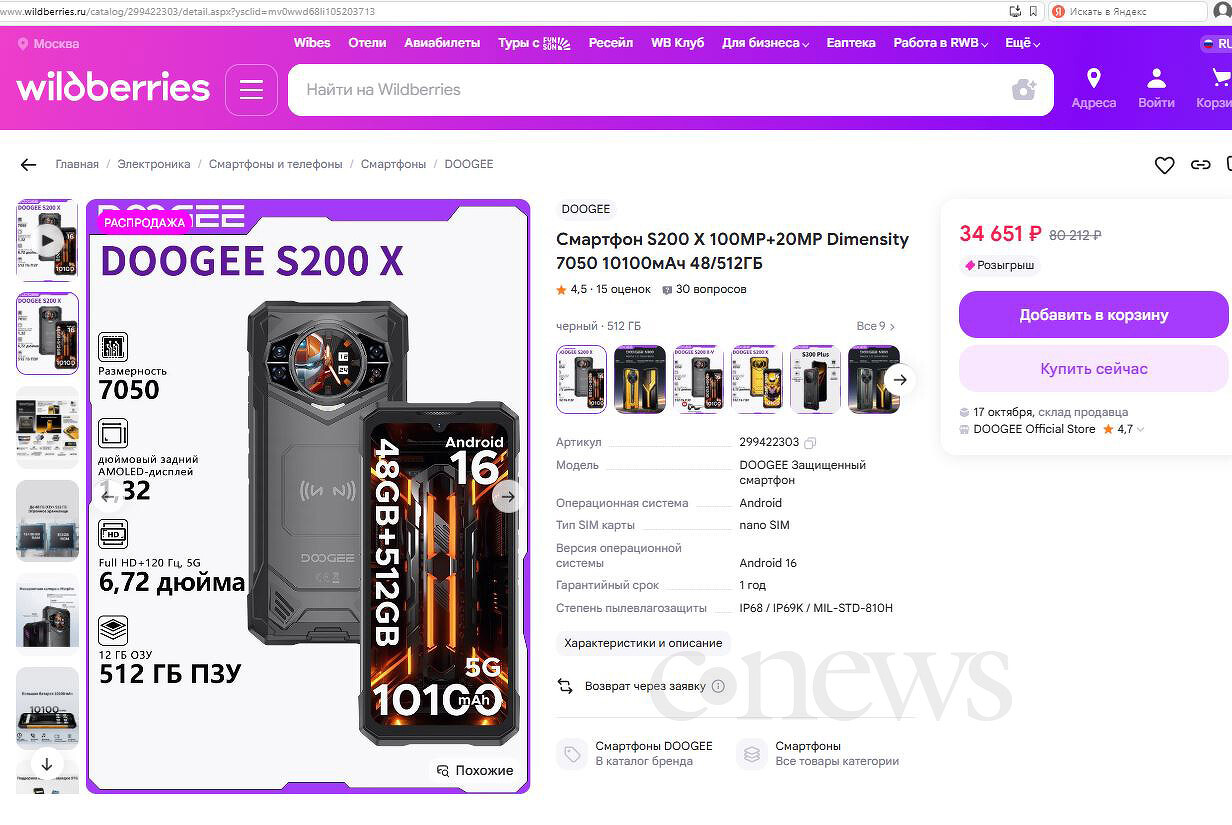
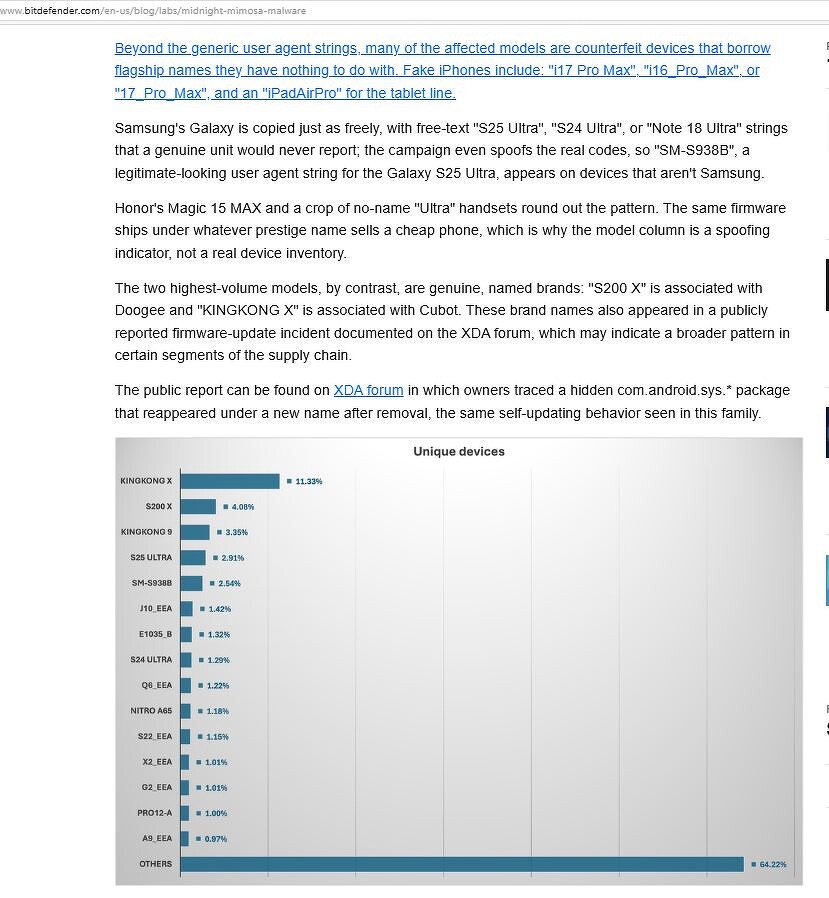
Речь о компании Doogee. Как пишет Bitdefender в своем отчете, вредонос встраивается в прошивку смартфона S200 X. Редакция CNews обнаружила его на Ozon, Wildberries и «Яндекс Маркете», а также в каталоге фирменного российского магазина Doogee.

Также вредоносное ПО есть в прошивке смартфона Cubot KINGKONG X, и его тоже можно купить в крупнейших российских маркетплейсах.
Важно подчеркнуть, что зараженная прошивка внедряется исключительно в смартфоны на процессорах MediaTek. Гаджеты на чипах Qualcomm проблема пока что обходит стороной.

Нелегитимное ПО после включения смартфона подключает его к ботнету для проксирования трафика и участия в DDoS-атаках. Также оно начинает демонстрировать пользователю рекламу и в фоновом режиме кликать по различным рекламным баннерам, накручивая им просмотры.
Знание не избавляет от последствий
Пользователи, предпочитающие покупать смартфоны только крупных брендов, тоже совершенно не защищены от приобретения зараженного на производстве устройства. В отчете Bitdefender фигурирует смартфон Honor Magic 15 MAX, но, вероятнее всего, это поддельный аппарат – к октябрю 2026 г. в ассортименте Honor такой модели не было.

Отдельно в отчете упомянуты и китайские подделки на смартфоны Samsung Galaxy, в частности, устройства, продающиеся под названиями S25 Ultra, S24 Ultra и Note 18 Ultra. В их прошивку тоже встроен вредонос.
Также на уловку могут попасться и те, кто не против купить дешевый Android-смартфон, выглядящий как iPhone, или Android-планшет в дизайне iPad, отмечают эксперты Bitdefender.
Где искать
Кампания по распространению зараженных китайских смартфонов охватила почти весь мир. По информации Bitdefender, они продаются в 150 странах мира, тогда как на планете к концу 2026 г. насчитывалось 195 государств.
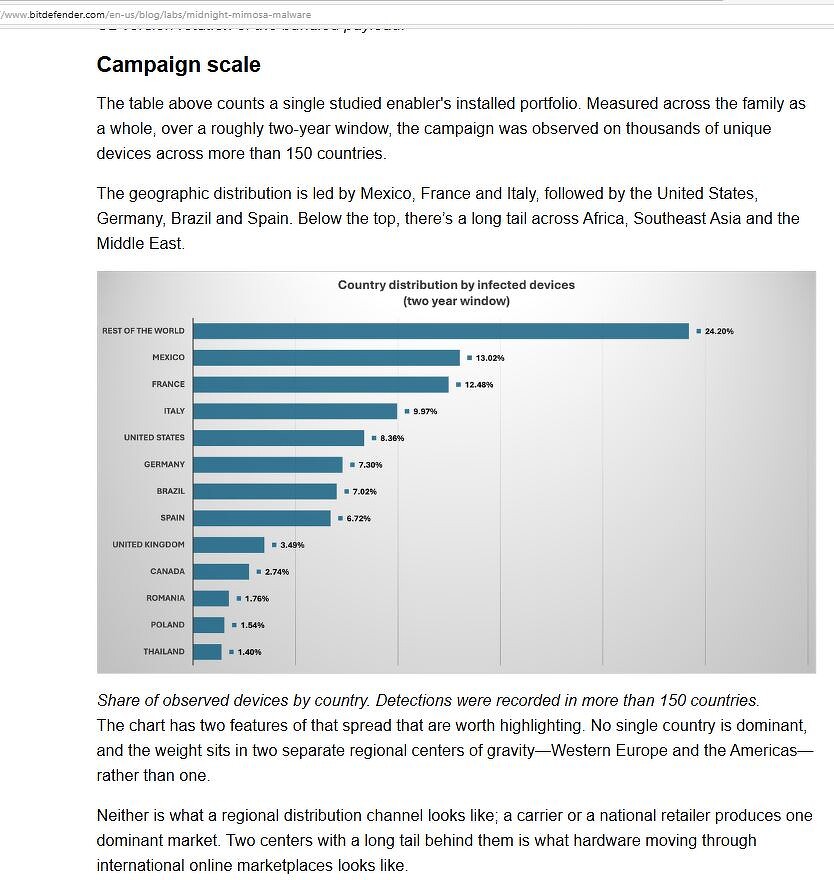
Россия не входит даже в топ-10 стран, где такие мобильники получили максимальное распространение. Тем не менее, как убедилась редакция CNews, россияне могут купить их без каких-либо преград.
Активнее всего зараженные смартфоны распространяются в Мексике, Франции, Италии, США, Германии, Бразилии, Испании, Великобритании, Канаде, Румынии, Польше и Таиланде.
Обнаружить и уничтожить почти невозможно
Вредоносное ПО притворяется системным, и ОС думает, что оно является его частью. Согласно отчету Bitdefender. Такие программы могут называться com.android.system.lite, com.android.sys.gmsprot, com.android.sys.bcprot или com.android.sys.prot. При этом у них могут быть разные цифровые сертификаты, что затрудняет обнаружение.

Этот софт способен без разрешения скачивать и устанавливать на смартфон дополнительное вредоносное ПО. Являясь системным, он может передавать скачанному ПО доступ к SMS и уведомлениям, а также к другим приложениям и функциям смартфона.
Удалить опасное ПО при помощи стандартных механизмов не получится – Android считает его своей неотъемлемой частью, то есть системным ПО, и не даст это сделать. Эксперты Bitdefender видят здесь два пути – либо потребовать от производителя или продавца смартфона гарантированно чистую прошивку и затем самостоятельно (или в сервисе) установить ее, либо воспользоваться специализированной утилитой ADB. С ее помощью можно будет вручную удалить опасные компоненты прошивки.
 Поделиться