
Кибератаки на российский бизнес
Хакеры начали маскировать вредоносные запросы к веб-приложениям российских компаний под обращения известных нейронных сетей - Perplexity, DeepSeek, Grok, Claude, ChatGPT, об этом РБК сообщили в группе компаний (ГК) «Солар».
Специалисты Solar WAF, провайдера комплексной кибербезопасности, обнаружили новый способ кибератак при анализе постоянной выборки веб-приложений за период с января 2024 г. по август 2026 г. В июне и июле 2026 г. такого трафика не наблюдалось. Первые запросы, маскирующиеся под DeepSeekBot, они зафиксировали 12 августа.
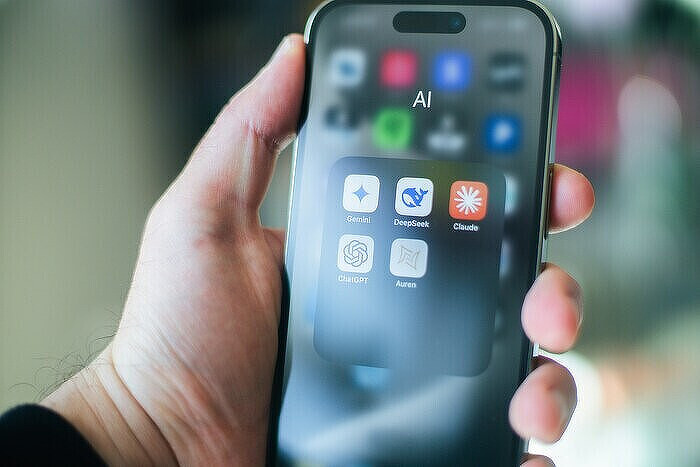
С 27 августа 2026 г. появились запросы с обозначениями ChatGPT-User, Perplexity-User, Claude-User и GrokBot. По оценке аналитиков «Солар», в этот период злоумышленники массово искали ИТ-уязвимости на веб-ресурсах. Для маскировки они меняли User-Agent - часть HTTP-запроса, по которой сервер определяет, какое программное обеспечение (ПО) к нему обращается. В результате вредоносный трафик выглядел как обычные обращения известных сервисов с технологий искусственного интеллекта (ИИ).
Структура кибератак
На DNS Rebinding пришлось 53% таких кибератак. Этот прием позволяет направить сервер к внутренней ИТ-инфраструктуре компании и продолжить кибератаку.
Другие 12% запросов могли привести к утечке данных, 4% составили Path Traversal - попытки получить доступ к файлам за пределами разрешенной папки. Остальные 31% пришлись на другие виды кибератак.
Почему это работает
Руководитель направления WAF «Солара» Алексей Пашков связал новую тактику с тем, что бизнес все чаще воспринимает обращения от ИИ-сервисов как полезный клиентский трафик.
«То есть запросы к веб-приложениям от ИИ-ассистентов и ИИ-агентов оцениваются как клиентские и ценные с точки зрения заработка от продаж товаров и услуг, ведения бизнеса, лидогенерации и обслуживания клиентов», - отметил он.
В «Соларе» ожидают, что злоумышленники будут активнее применять ИИ в веб-атаках и использовать сценарии, которые сложнее обнаруживать по заранее известным признакам.
Главный эксперт «Лаборатории Касперского» Сергей Голованов заявил CNews, что ИИ-агенты способны сократить поиск и использование ИТ-уязвимостей с дней до часов и минут.
Рекорд по количеству кибератак
В июле 2026 г. в России зафиксировали рекордное количество веб-атак на российские компании - 417 млн, информировал CNews. Под атаками понимается вредоносное воздействие на сайты, личные кабинеты и другие веб-приложения.
Для сравнения, в июле 2025 г. было зафиксировано 274 млн таких кибератак, что на 41% меньше, такие данные приводит команда сервиса защиты веб-приложений Solar WAF ГК «Солар». Аналитики связывают рост активности с распространением среди злоумышленников инструментов на основе ИИ, которые позволяют автоматизировать кибератаки.
Специалисты Solar WAF наблюдают за одной и той же выборкой веб-приложений нескольких десятков компаний с января 2024 г. Рост кибератак начался еще в мае 2026 г. - 284 млн ИТ-инцидентов, что на 64% больше результата апреля 2026 г. Тренд продолжился и в июне - 317 млн кибератак на онлайн-сервисы. Пик же пришелся на июль 2026 г. - показатель в 417 млн кибератак стал абсолютным рекордом за весь период наблюдений. Из них 71% пришелся на транспорт и логистику, 15% - на госсектор, 8% - на ИТ, а оставшиеся 6% - на торговлю, энергетику и другие отрасли.
Аналитики «Солар» также подчеркнули CNews, что в июле 93% всех зафиксированных ИТ-инцидентов было связано со сканированием онлайн-приложений организаций. Оно используются для поиска ИТ-уязвимостей в коде ИТ-проектов, которые впоследствии могут применяться в различных кибератаках, приводящих к утечкам и другим последствиям.
 Поделиться